
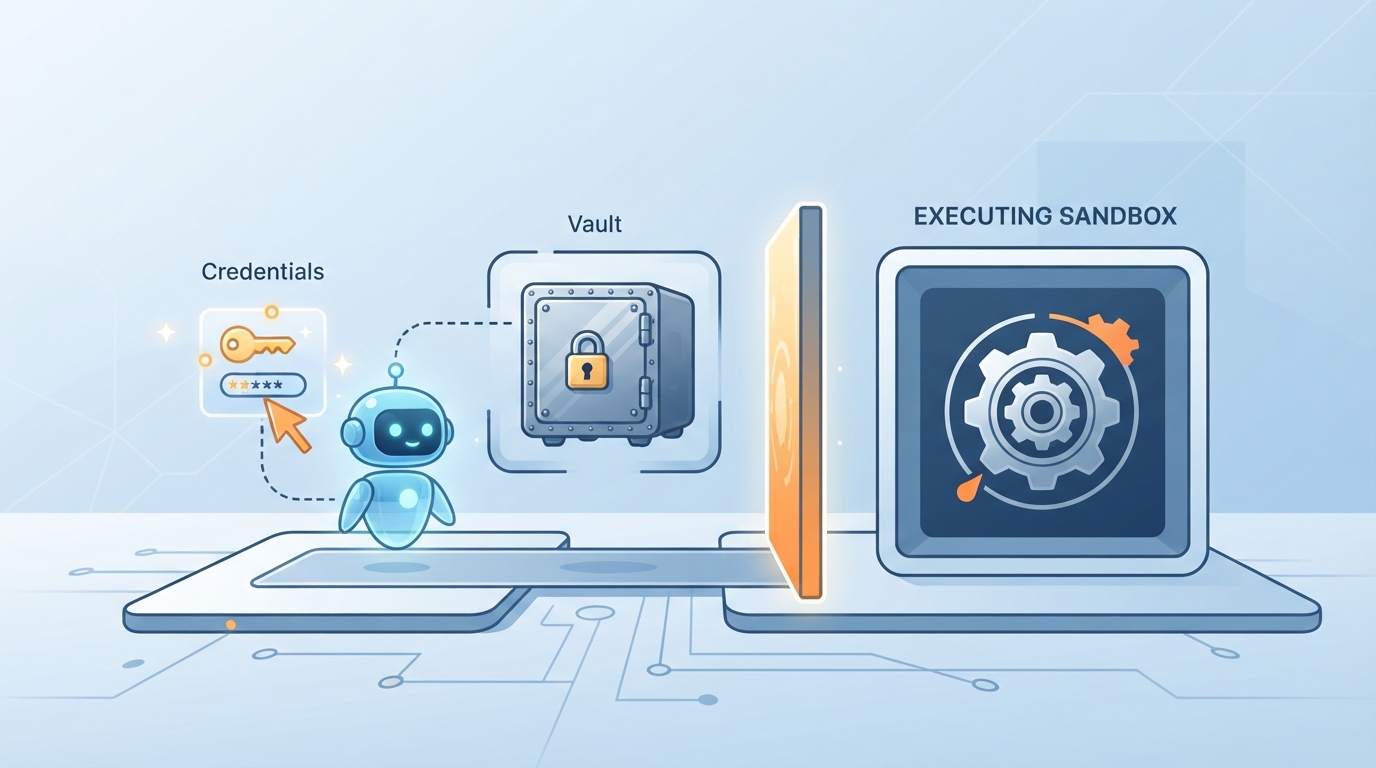
Anthropic 昨天联合英伟达发布了一套面向企业级 Agent 的安全方案,由 Anthropic 的托管服务 Claude Managed Agents 和英伟达开源的运行时安全系统 OpenShell 组合而成。
核心思路非常直白,把安全控制从模型内部抽离到外部运行环境,具体思路如下:
模型在跑任务时,密码和访问密钥统一存放在独立的凭据库中,调度循环和执行沙盒彻底拆分,Agent 本身从头到尾接触不到真实的敏感凭据
英伟达开源的 OpenShell 充当外部运行时管控工具,默认拦截所有操作,只有明确配置规则的文件、网络连接和工具才允许访问。为了防止规则疏漏,OpenShell 还带了策略证明器,用形式化数学证明来验证 Agent 的实际权限边界。
在长任务运行的时候,如果出现网络断连,任务进度依然持久化保留,并且支持 Agent 自行分发子任务并行推进。官方列出的案例包括 Notion、Rakuten 和 Asana,主要跑在研发交付、跨部门协作和日常办公场景。
讲真,这一整套下来其实没有新花样也不是新玄学,就是极其传统的系统工程安全解决方案。
绕了一圈后,从让 AI 自己解决 AI 安全,回到了在 AI 外层套个「法拉第笼」。写到这里想到了「疑犯追踪」,没有看过的强烈建议看一下,非常经典。